預計閱讀 1 分鐘原文來源
Unitree G1 EDU 機器人曝兩項關鍵根權限遠端程式執行漏洞
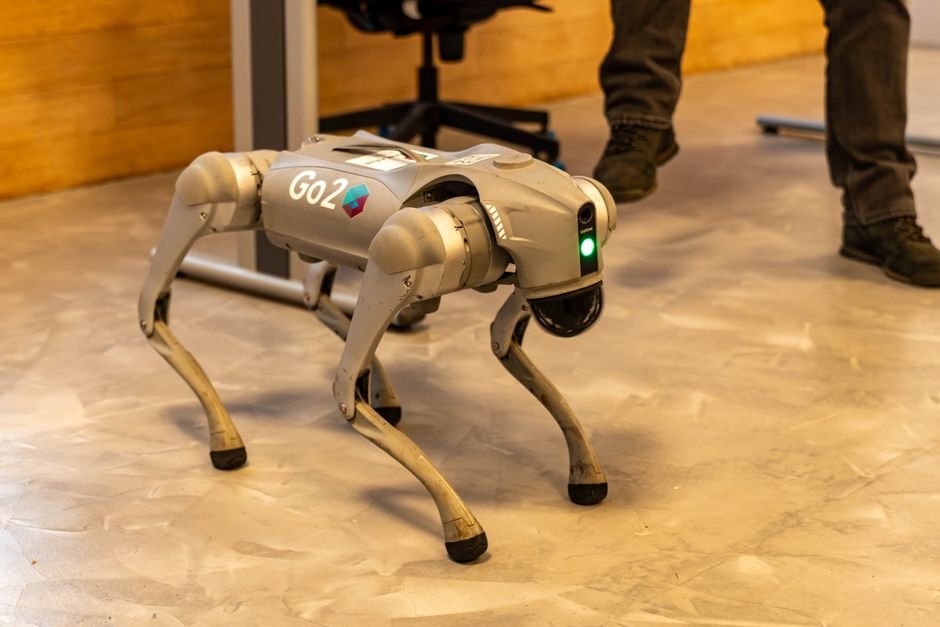
安全研究員 Olivier Laflamme 於 2026 年 8 月 27 日公開兩條獨立的 Root RCE(遠端程式碼執行) 鏈,分別編號 CVE‑2026‑76639 與 CVE‑2026‑76640,影響 Unitree 旗下教育版四足機器人 G1 EDU。
漏洞概述
- CVE‑2026‑76639:利用機器人內建的 chat_go 服務的路徑遍歷(path‑traversal)缺陷,繞過檔案路徑限制,進一步呼叫 bashrunner(執行 Bash 指令的程式),最終在 Locomotion PC(負責機體移動的主控電腦)取得 root 權限。
- CVE‑2026‑76640:從 BLE(Bluetooth Low Energy) 近距離通訊切入,先在未配對的情況下完成 bootstrap(啟動初始化)寫入,之後透過 Unitree 雲端服務的授權缺口,取得其他 G1 EDU 的金鑰資料。取得金鑰後即可建立已驗證的 BLE 狀態,進一步觸發 Wi‑Fi 配置程式的緩衝區溢位(buffer overflow),同樣導致 Locomotion PC 的 root 執行。
影響範圍與測試結果
Laflamme 在實驗室環境中僅以兩台 G1 EDU 為測試目標,證實兩條鏈可在同一房間內快速擴散。雖然 Unitree 在 2026 年 7 月已修補雲端帳號與機器人所有權的檢查,但截至披露當日,官方尚未釋出明確的固件版本說明,亦未確認其他型號(如 G1 正式版)是否受波及。
現階段回應與未來展望
- 雲端授權修補:已阻斷利用帳號取得他機金鑰的步驟,直接破壞 CVE‑2026‑76640 的 PoC(概念驗證)流程。
- 固件更新:目前未見可供下載的「已修補」韌體,使用者仍需等待 Unitree 正式公告。
- 安全建議:教育機構與研究團隊應暫停使用未經驗證的 BLE 連線功能,並確保雲端帳號僅綁定唯一機器,避免金鑰外洩。
結語
此兩起根權限漏洞顯示,AI 輔助的漏洞鏈接 能在數分鐘內完成從藍牙到系統層級的完整攻擊路徑。對於依賴雲端管理與無線通訊的機器人平台,製造商必須在硬體、韌體與雲端服務三層同步加強驗證機制。未來,隨著機器人應用日益普及,業界更需建立快速通報與補丁部署的標準流程,以免類似安全事件再度衝擊教育與科研領域。
分享