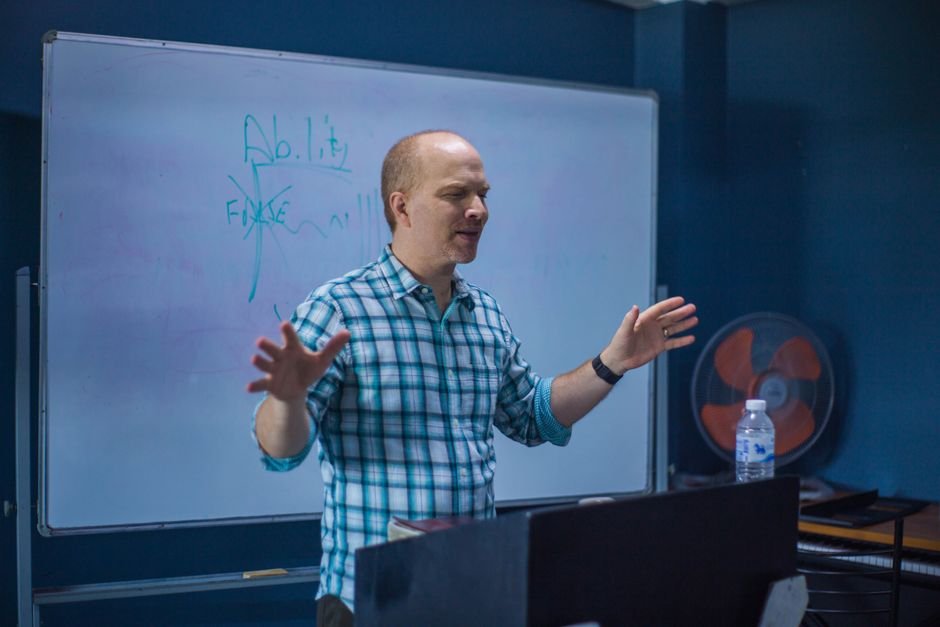
Cliff Stoll 在 DEF CON 回顧《杜鵑蛋》四十年
2026 年 8 月,資安界傳奇 Cliff Stoll 再度踏上 DEF CON 舞台,為與他四十年前追蹤的那位狡黠 黑客(即《杜鵑蛋》中的主角)作一次懷舊式的回顧。這場演講不僅是對《杜鵑蛋》(The Cuckoo’s Egg)一書的致敬,更是一次對早期網路安全史的活生生敘述。
演講核心:從打字機到遠端終端
在 1970 年代末,電腦尚未普及,電傳打字機(Teletypes) 仍是許多研究機構與軍事單位的主要輸入/輸出介面。Cliff 在演講中說明,當時的黑客利用 RS‑232(一種串列通訊標準)與 Baudot(5 位元編碼)等電氣介面,將遠端系統的漏洞一一探查。這些技術細節在當年被視為「黑客的玩具」,卻也奠定了後來資訊安全的基礎。
社群回響:懷舊與新生
演講發表後,DEF CON 觀眾在論壇上熱烈討論。Hans Baeker 於 9 月 11 日留言表示,「剛看完《杜鵑蛋》出版不久的版本,想再聽 Cliff 的分享,結果在 YouTube 找到了完整影片。」另一位參與者 Kempton 稱讚 Cliff 為「資訊安全的先驅」,認為沒有他的警示,現代資安環境可能會更混亂。更有熱心的網友從技術角度補充,說明了 8 位元微電腦、Apple ][ 以及 BASIC 指令介面的演變,讓年輕的聽眾更能體會四十年前的「打字機時代」與今日雲端安全的鴻溝。
未來展望:從歷史學習、守護新世代
Cliff 的回顧提醒我們,資安的根本在於對細節的執著——無論是當年的紙帶、印表機,還是現在的雲端容器。隨著 AI 與量子計算的興起,過去的手工追蹤技術或許已不再適用,但**「追蹤」的精神仍不可或缺**。未來的資安專業人員應以《杜鵑蛋》為教材,學習如何在資訊洪流中保持警覺、辨識異常,並將這份經驗傳承給新一代。
本文根據 DEF CON 官方影片與參與者留言整理,旨在提供讀者對於資訊安全歷史的深度認識,並啟發對未來資安挑戰的思考。